Digital Trust và Identity-First Security cho Web Dev 2026
6 tháng trước · 10 phút đọc
Tại sao 2026 là năm mà network perimeter chính thức "chết"
Bạn có bao giờ nghe câu: "Firewall tốt là đủ rồi"? Năm 2026, câu đó nghe giống như bảo "khóa cửa trước là xong" trong khi kẻ tấn công đã có chìa khóa của chính nhân viên bên trong.
Thực tế là phần lớn các cuộc tấn công thành công ngày nay không cần phá tường. Kẻ tấn công dùng credential bị đánh cắp, leo thang qua service account có quyền quá rộng, hoặc giả mạo AI agent để di chuyển laterally qua hệ thống. 30% (IBM X-Force 2025 Threat Intelligence Index) cho thấy credential abuse vẫn là vector tấn công hàng đầu - không phải lỗ hổng phần mềm.
Đây là lý do identity-first security ra đời: thay vì bảo vệ đường biên mạng, bảo vệ danh tính - cả người thật lẫn máy móc.
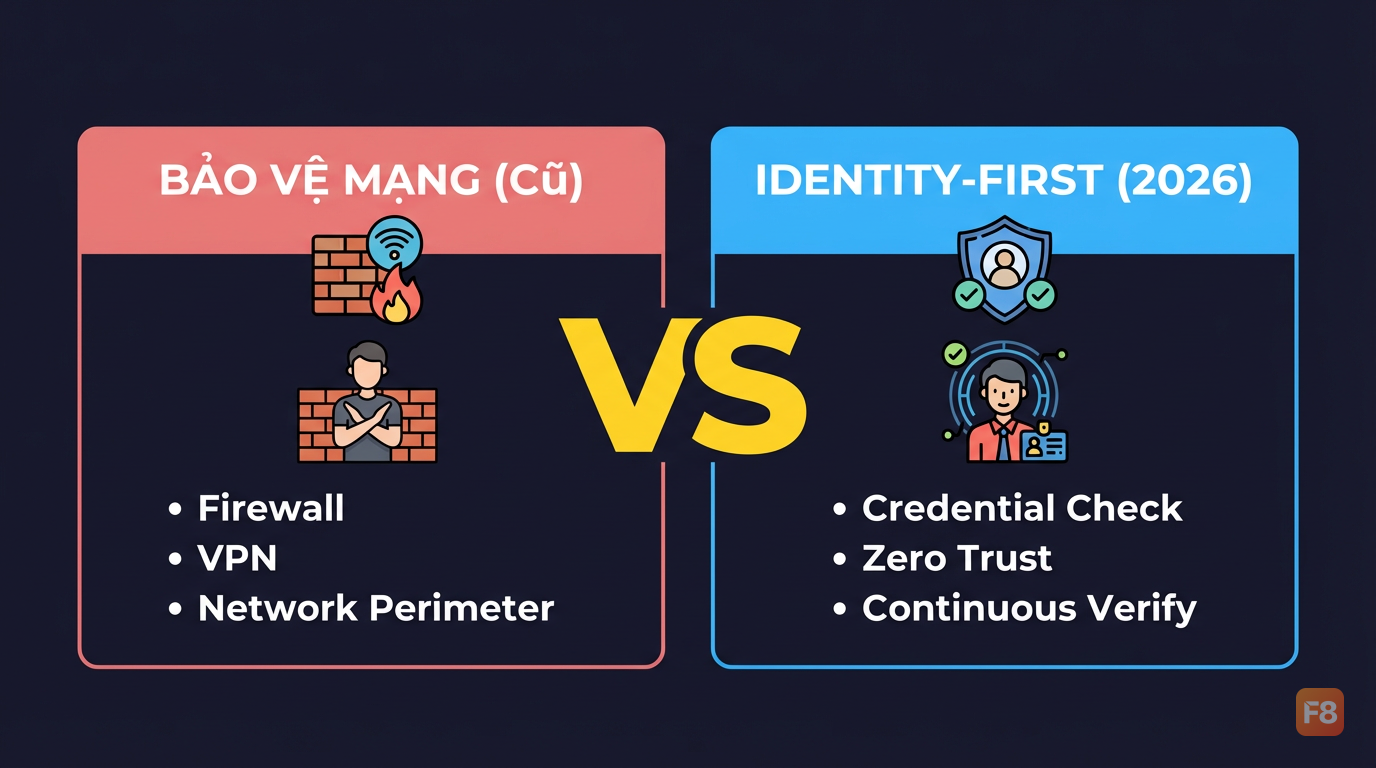 Perimeter cũ đã lỗi thời - identity mới là điểm kiểm soát thực sự
Trong web development, điều này có nghĩa gì? Đơn giản: authentication và authorization không còn là feature "thêm vào sau" nữa. Chúng phải là nền tảng kiến trúc từ ngày đầu tiên.
Non-Human Identity: mối nguy bạn đang bỏ qua trong codebase
Service account của app bạn có bao nhiêu quyền? Hầu hết dev khi được hỏi câu này đều trả lời: "Không chắc."
Đây chính là vấn đề. Năm 2026, Non-Human Identity (NHI) - bao gồm service accounts, API tokens, bots, và AI agents - đã vượt số lượng human identity trong hầu hết enterprise ecosystem. Và chúng thường có một đặc điểm chung: quyền quá rộng, không ai thực sự quản lý, và không có audit trail rõ ràng.
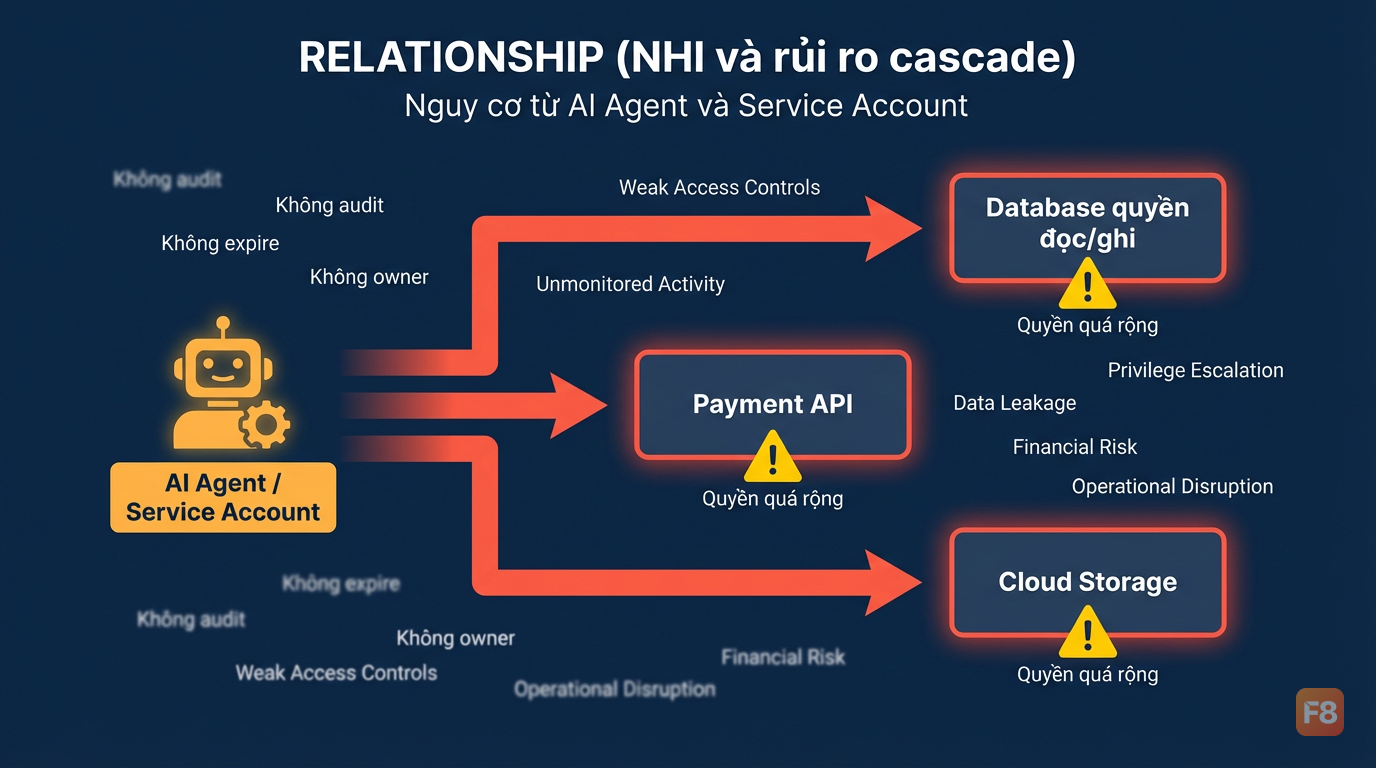 Một token bị leak có thể cascade qua toàn bộ multi-cloud environment trong vài giây
Thử nghĩ trong React app của bạn: mỗi lần gọi API từ client, bạn gửi gì? Bearer token? API key hardcode trong .env? Token đó có expire không? Ai có quyền revoke không?
Khái niệm Trusted Identity Propagation đang trở thành tiêu chuẩn:
Nguyên tắc Just-In-Time (JIT) access: cấp quyền khi cần, thu hồi ngay sau đó. Không có "standing privilege" tồn tại mãi mãi.
Với AI agents đang bùng nổ (hơn một phần ba enterprise app hiện có agentic AI), mỗi agent cần được treat như một identity riêng với quyền giới hạn - không phải kế thừa toàn bộ quyền của system chạy nó.
OWASP integration thực chiến: 3 điểm quan trọng nhất cho 2026
OWASP Top 10 không thay đổi nhiều về tên gọi, nhưng context của nó đã thay đổi hoàn toàn. Ba vấn đề sau đây trực tiếp liên quan đến identity-first security.
Broken Access Control vẫn là #1. Nhưng fix kiểu cũ - check role trong if/else - không đủ nữa. Bạn cần attribute-based access control (ABAC) thay vì role-based (RBAC):
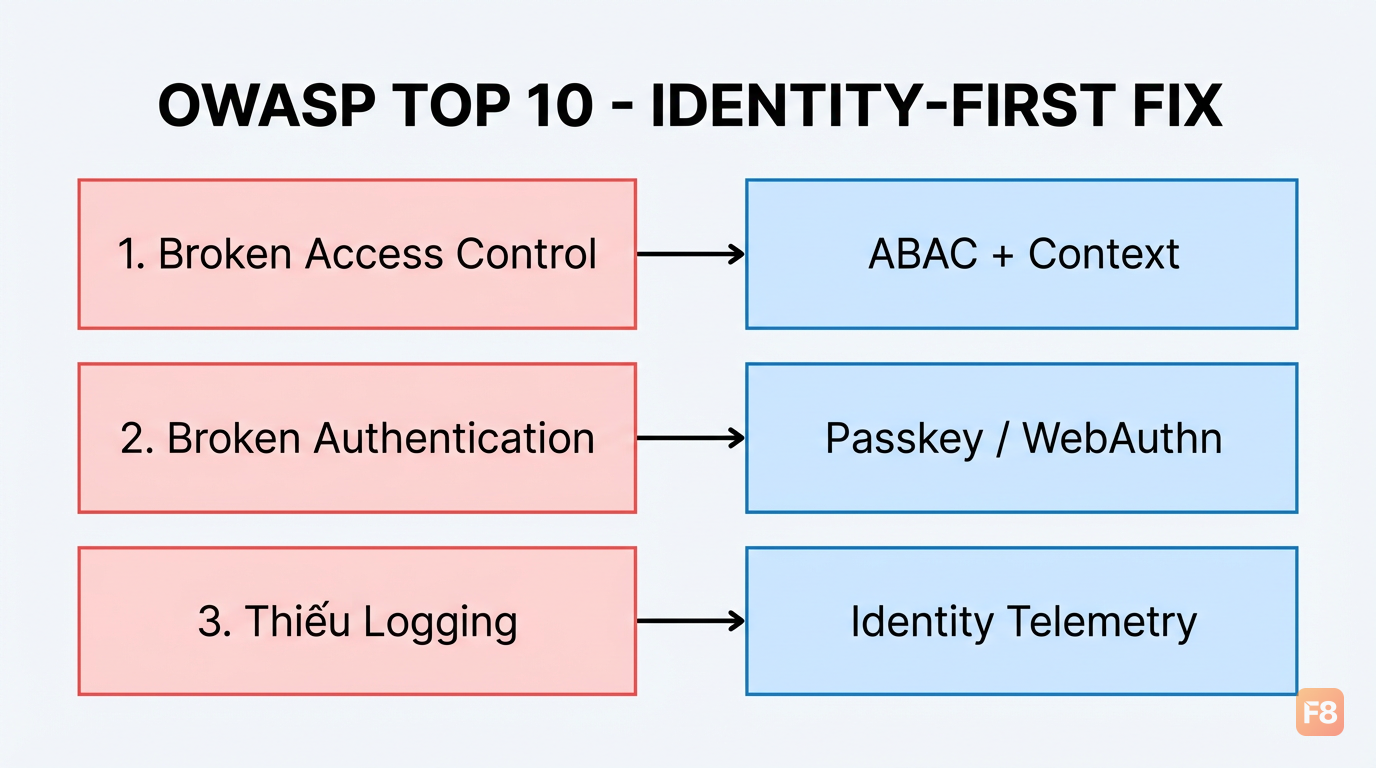 ABAC cho phép quyết định truy cập dựa trên context đầy đủ, không chỉ role
Broken Authentication giờ được address qua passwordless. Passkey và biometric không chỉ an toàn hơn mà còn tiện hơn. Implement passkey trong web app hiện đã có WebAuthn API chuẩn của browser.
Security Logging & Monitoring - phần hay bị bỏ qua nhất. Identity telemetry phải là forensic data chuẩn:
Log này không chỉ để debug - đây là dữ liệu để ITDR (Identity Threat Detection & Response) phát hiện anomaly.
Permission rules trong React app: controlled complexity
Mình thấy nhiều React app bị lỗi access control theo cùng một pattern: check quyền ở component UI nhưng quên check ở API. Hoặc ngược lại. Kết quả? User không thấy nút xóa nhưng vẫn gọi được DELETE /api/orders/:id.
Identity-first security trong React cần defense in depth - check ở cả hai tầng, nhưng không duplicate logic.
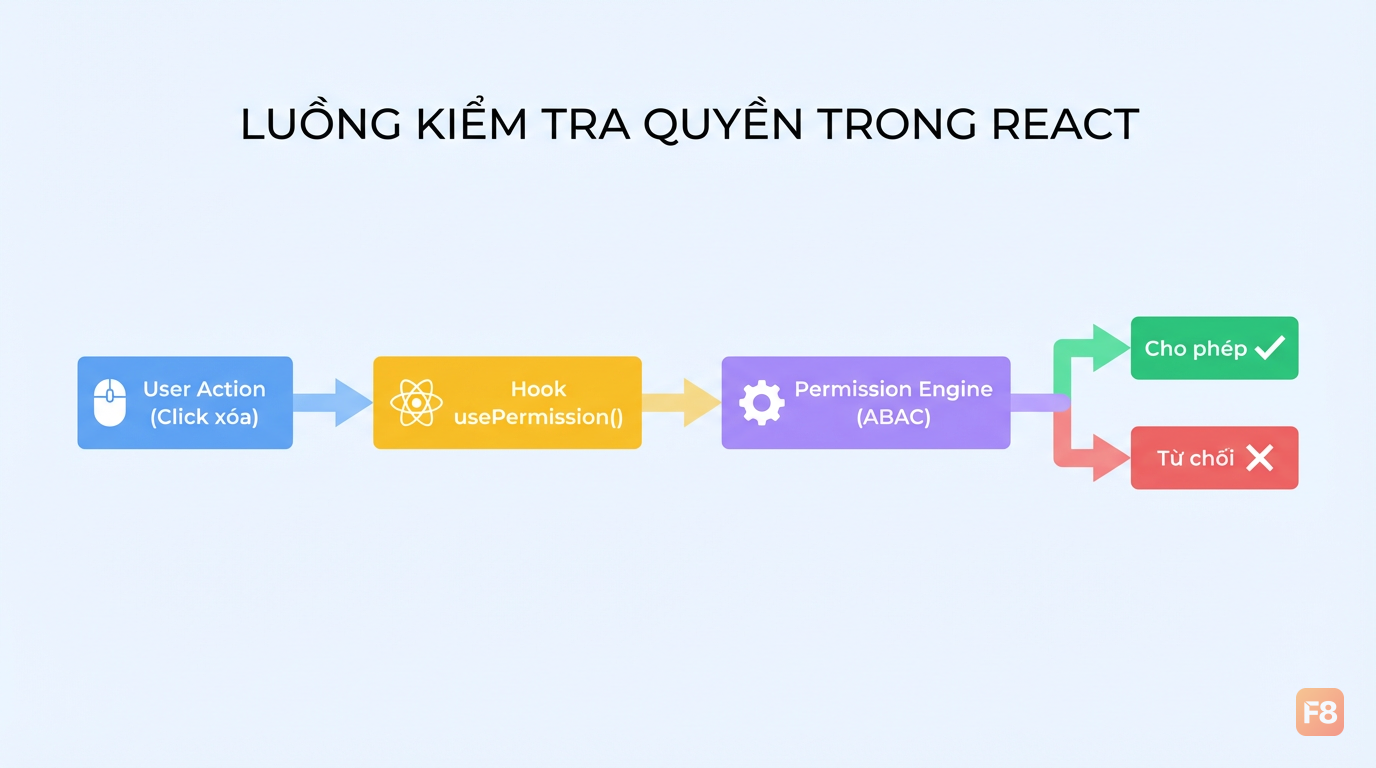 Permission logic tập trung ở một chỗ giúp dễ audit và không bị missed check
Phần quan trọng là "controlled complexity" - bạn không cần implement toàn bộ ABAC engine từ đầu. Có thể bắt đầu đơn giản:
- Centralize permission check vào một hook hoặc service duy nhất
- Đừng trust client-side - luôn verify lại ở API layer
- Log mọi access attempt dù granted hay denied
- Review permission định kỳ - đặc biệt service accounts
Nếu bạn đang học React và muốn hiểu sâu hơn về patterns như context, custom hooks, và state management - những thứ làm nền tảng cho permission system trên - khóa Xây Dựng Website với ReactJS cover khá kỹ phần này.
Bạn cũng có thể tải checklist dưới đây để review permission rules trong dự án hiện tại: Tải checklist Identity Security cho React
Zero Trust trong thực tế: đừng overkill ngay từ đầu
Zero Trust nghe có vẻ to tát, nhưng nguyên tắc cốt lõi thực ra đơn giản: "Never trust, always verify". Vấn đề là nhiều team hiểu Zero Trust là "mua thêm tool" thay vì "thay đổi cách nghĩ".
Organizations triển khai Zero Trust Network Access (ZTNA) đúng cách đã ghi nhận mức giảm đáng kể (theo Gartner) giảm rủi ro breach. Con số này đáng kể - nhưng quan trọng hơn là cách đạt được điều đó.
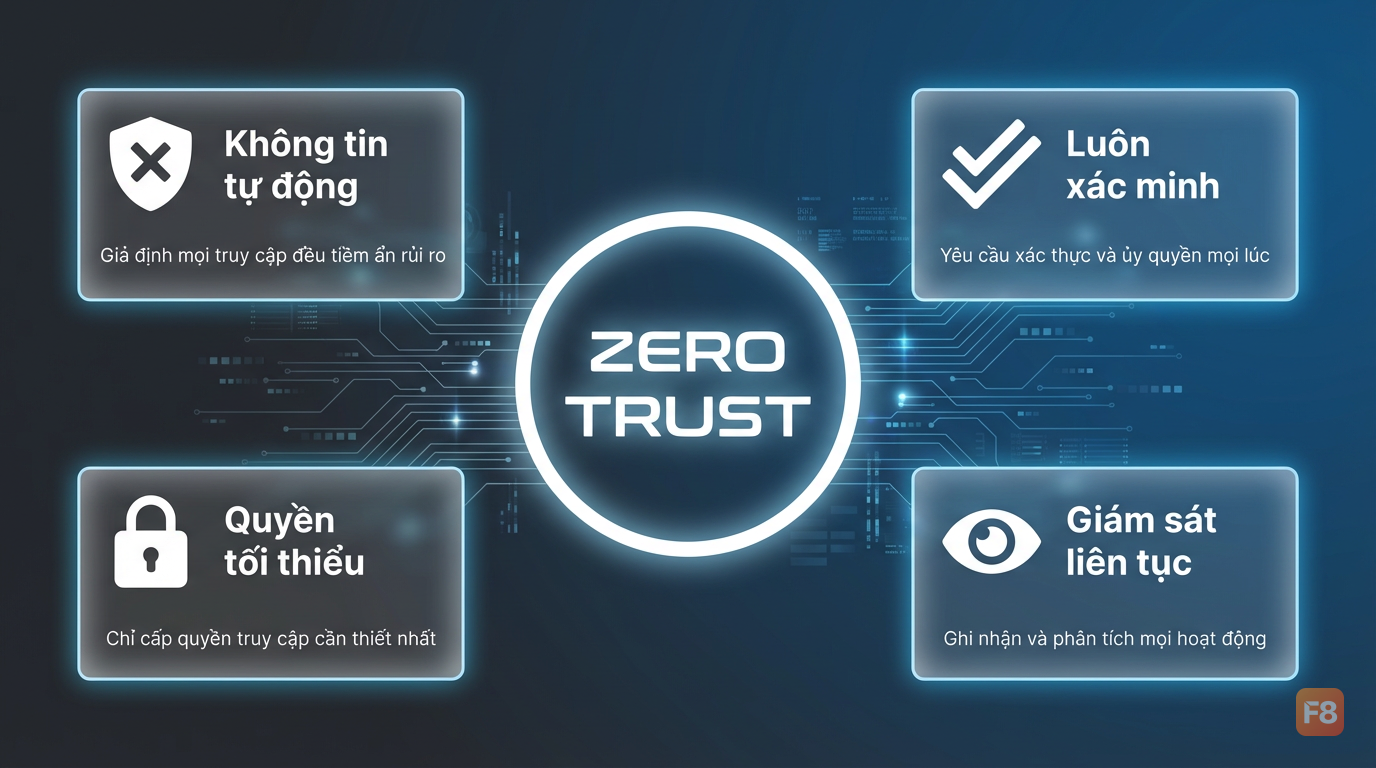 Zero Trust không phải một sản phẩm - đó là một chiến lược kiến trúc
Với web dev, Zero Trust translate thành mấy nguyên tắc cụ thể:
Continuous verification thay vì one-time login. Session không có nghĩa là "tin tưởng mãi mãi". Risk score của user có thể thay đổi trong phiên làm việc:
Least privilege by default. Mọi token, mọi session bắt đầu với quyền tối thiểu. Muốn thêm quyền? Phải request và justify.
Assume breach mentality. Thiết kế hệ thống giả định rằng sẽ có breach. Segment data, giới hạn lateral movement, monitor anomaly.
Khởi đầu không cần hoàn hảo. Bắt đầu với ba thứ: centralize auth, log mọi access attempt, review permissions mỗi sprint.
Passwordless và biometric: migration không phải một sớm một chiều
2026 được gọi là năm "retirement" của password - nhưng thực tế migration từ password sang passwordless cần kế hoạch rõ ràng, không phải flip switch một cái là xong.
WebAuthn/Passkey hiện được support native trên tất cả major browser. Implement không khó:
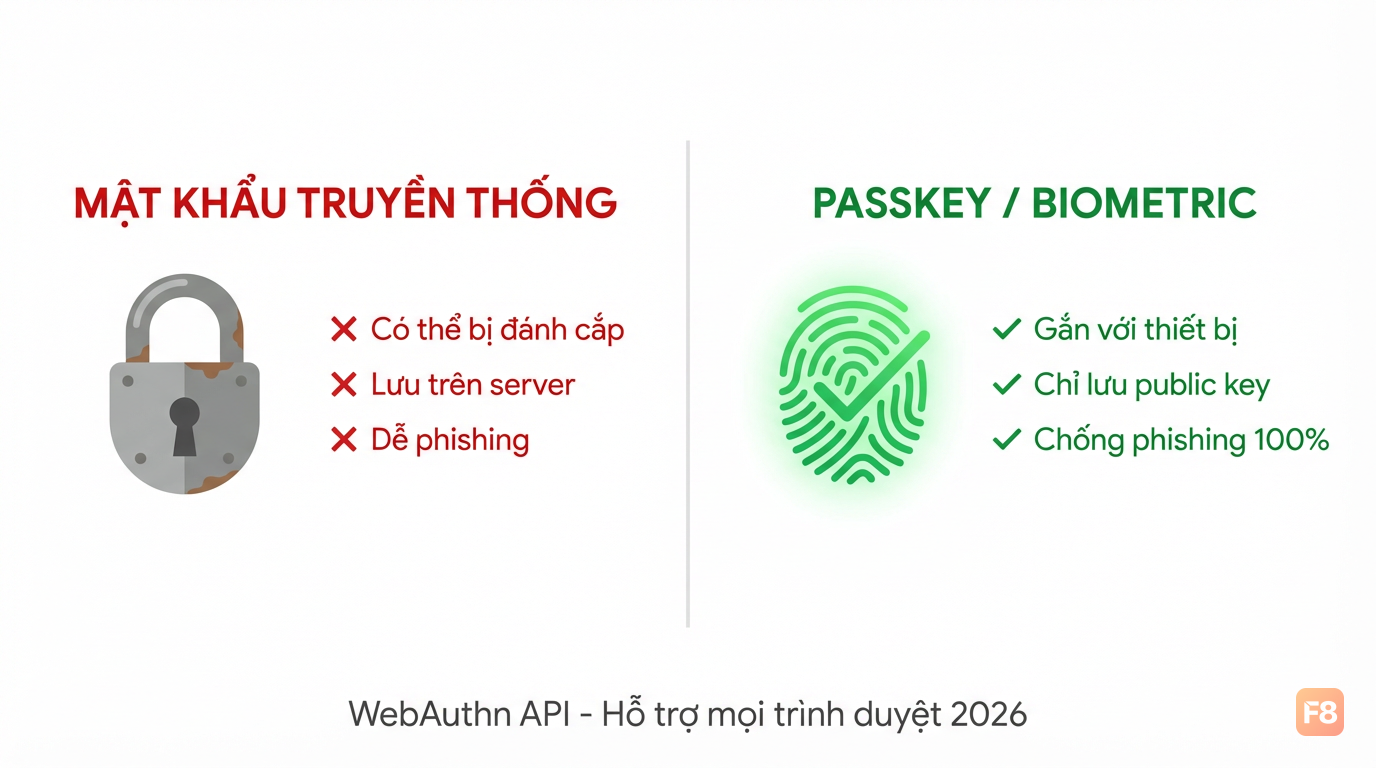 Passkey lưu private key trên thiết bị - server chỉ biết public key, không có gì để leak
Điều mình thấy nhiều team làm sai là cố replace password hoàn toàn ngay lập tức. Migration tốt hơn là progressive adoption:
- Bước 1: Thêm passkey như phương thức optional
- Bước 2: Khuyến khích adoption với UX nudge ("Dùng vân tay để đăng nhập nhanh hơn")
- Bước 3: Khi adoption rate đủ cao, deprecate password
- Bước 4: Mandatory cho sensitive actions (payment, admin panel)
Adaptive MFA song song với passkey giúp xử lý edge cases: thiết bị mới, location bất thường, risk score cao đột ngột.
Takeaways:
- Passkey = device-bound, không thể phishing, không thể leak từ server
- Biometric verify local, không gửi biometric data lên server
- Progressive migration tốt hơn hard cutover
Nếu bạn muốn đi sâu hơn về backend implementation - xây auth flow, session management, API security - khóa Node & ExpressJS hoặc Backend NodeJS là điểm khởi đầu tốt để hiểu context server-side của toàn bộ flow này.
Bắt đầu từ đâu: roadmap thực tế cho web dev 2026
Nhìn lại tất cả những gì đã nói, mình hiểu cảm giác "quá nhiều thứ cần làm". Identity-first security, Zero Trust, NHI governance, ITDR... Overwhelming.
Sự thật là không cần làm tất cả cùng lúc.
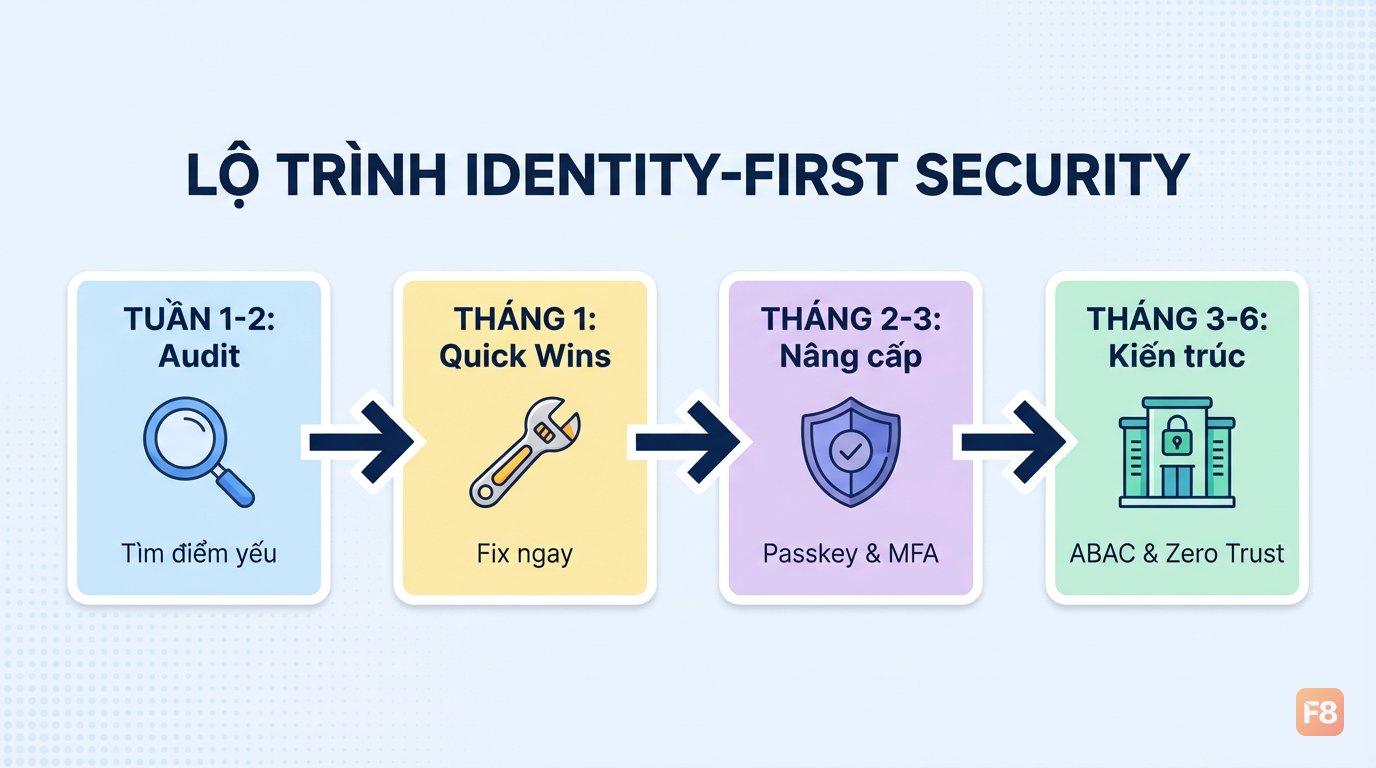 Bắt đầu từ controlled complexity - làm đúng từng bước còn hơn làm ẩu tất cả cùng lúc
Roadmap mình đề xuất theo thứ tự priority:
Tuần 1-2: Audit cái đang có
- List tất cả service accounts và API tokens trong project
- Check xem token nào không expire, không có owner rõ ràng
- Review OWASP Top 10 so với current codebase: OWASP Top 10 Checklist
Tháng 1: Fix quick wins
- Centralize permission check vào một chỗ (hook/middleware)
- Add proper logging cho mọi auth event
- Rotate tất cả long-lived tokens, set expiry
Tháng 2-3: Identity upgrade
- Implement passkey như optional auth method
- Add adaptive MFA cho high-risk actions
- Review và tighten permissions theo least privilege
Tháng 3-6: Architecture shift
- Move sang ABAC cho authorization logic phức tạp
- Implement continuous risk scoring cho sessions
- Thiết lập NHI governance process cho service accounts mới
Đây không phải sprint - đây là culture shift. Security tốt nhất là security được build vào từ đầu, không phải patch vào sau.
Gặp vướng mắc ở bước nào, drop comment. Mình đọc hết.